Ce qu'il faut retenir
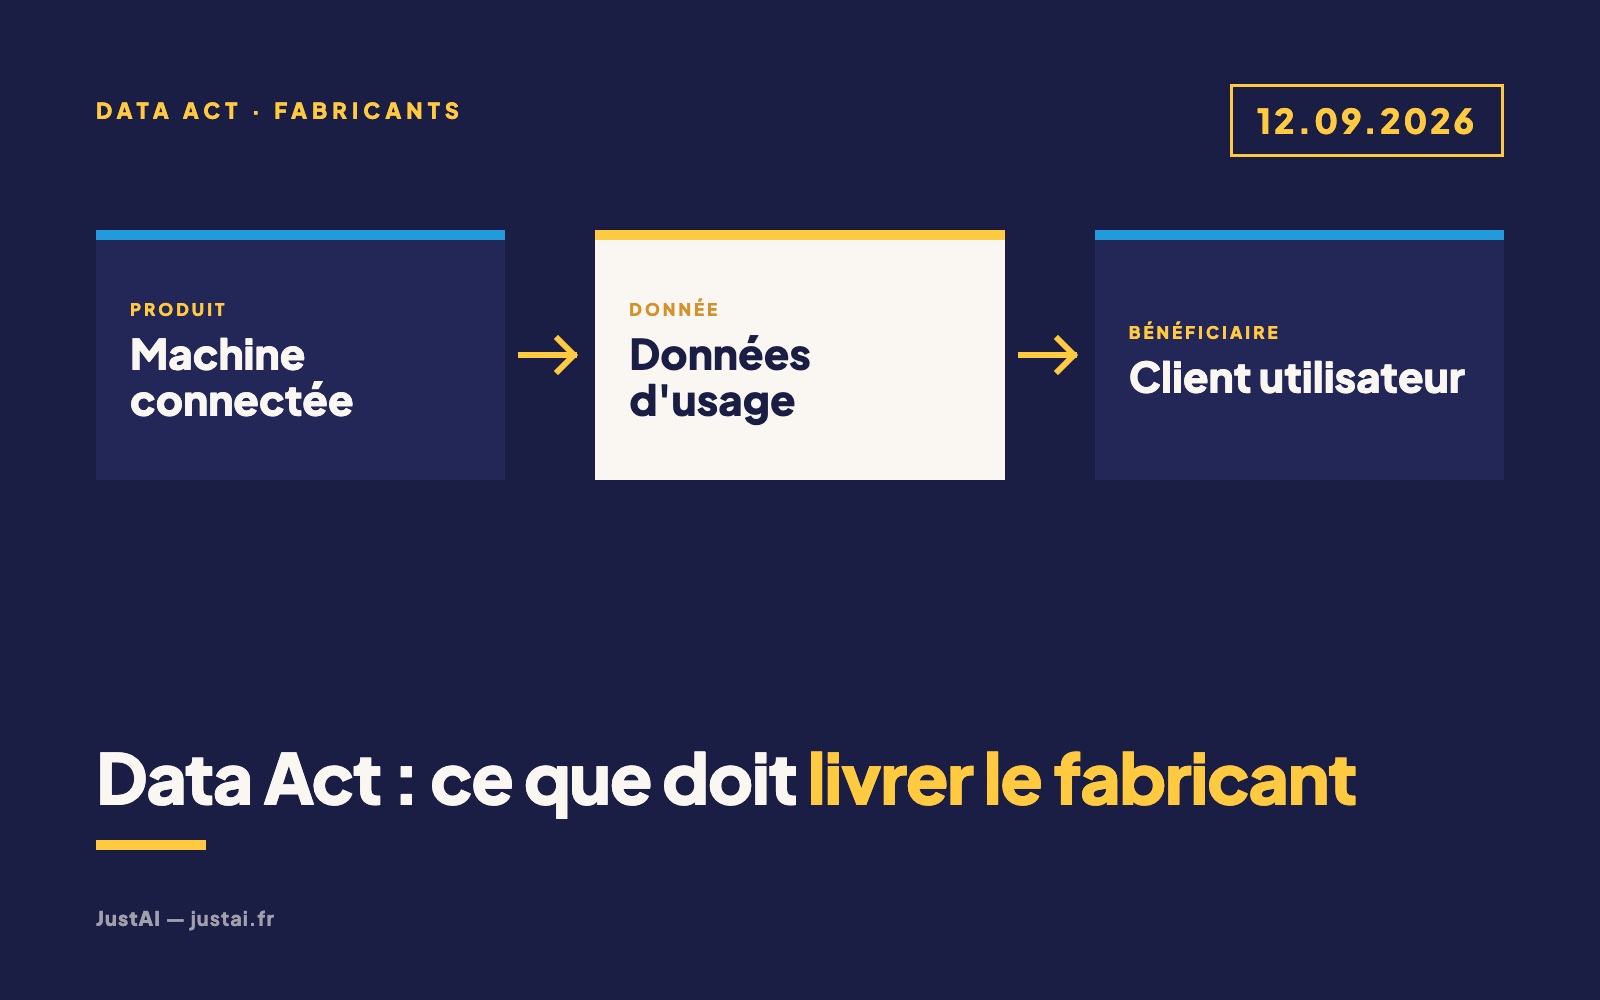
- L'article 3, paragraphe 1, du Data Act s'applique depuis le 12 septembre 2026. Tout produit connecté mis sur le marché européen après cette date doit rendre ses données accessibles à l'utilisateur par défaut, sans frais, dans un format structuré lisible par machine.
- La date s'apprécie unité par unité, pas modèle par modèle. Selon la FAQ de la Commission européenne, non contraignante, la mise sur le marché vise chaque produit individuel : une gamme ancienne toujours au catalogue est donc concernée pour chaque exemplaire mis sur le marché après cette date.
- L'accès direct n'est pas imposé. Le fabricant peut organiser un accès indirect, sur simple demande, via une API ou un portail : la mise en conformité se joue souvent côté serveur plutôt que dans le produit.
- Quatre livrables structurent la conformité : une fiche d'information précontractuelle par modèle, un mécanisme d'accès, un contrat encadrant l'usage des données par le fabricant, et une procédure de partage avec les tiers désignés par le client.
- Le cadre français n'est pas finalisé. L'autorité compétente — l'Arcep, selon le projet de loi DDADUE adopté par le Sénat le 18 février 2026 — n'est pas encore désignée par la loi. L'obligation européenne, elle, s'applique directement.
Data Act : qu'est-ce qui s'applique depuis le 12 septembre 2026 ?
Le Data Act — règlement (UE) 2023/2854 sur les données — a été publié au Journal officiel de l'Union européenne le 22 décembre 2023. Il est applicable depuis le 12 septembre 2025. Pour les produits connectés, son article 50 a toutefois décalé d'un an l'obligation de conception de l'article 3, paragraphe 1, qui ne vise que les produits et services connexes mis sur le marché après le 12 septembre 2026.
Le droit de l'utilisateur à obtenir ses données existe donc depuis septembre 2025 : l'article 4 oblige le détenteur de données à les lui transmettre sur simple demande, y compris, précise la FAQ de la Commission, pour les produits déjà sur le marché. Ce qui change en septembre 2026, c'est que l'accès doit être prévu dès la conception, et non bricolé le jour où un client le réclame.
Autre point souvent mal compris : selon la FAQ, la mise sur le marché s'apprécie pour chaque produit individuel, et non pour un type de produit ; elle n'a lieu qu'une fois, lors de la première cession après fabrication. Un compresseur, une nacelle ou un capteur conçu en 2022 et encore vendu entre donc dans le champ pour chaque exemplaire mis sur le marché après le 12 septembre. À l'inverse, un exemplaire déjà cédé à un distributeur avant cette date a été mis sur le marché à ce moment-là.
Data Act et produits connectés : qui est concerné ?
Le règlement définit le produit connecté comme un objet qui obtient, génère ou recueille des données sur son utilisation ou son environnement, et qui peut les communiquer par un service de communications électroniques, une connexion physique ou un dispositif d'accès intégré. Le considérant 14 cite expressément les machines agricoles et industrielles. Selon la FAQ, une communication ponctuelle, lors d'une maintenance par exemple, suffit. Sont exclus les prototypes et les équipements dont la fonction première est de stocker ou transmettre des données pour autrui, comme les serveurs.
Trois notions sont à distinguer :
- L'utilisateur : la personne physique ou morale propriétaire du produit, ou qui en a l'usage par location ou crédit-bail. Une entreprise cliente en est un.
- Le détenteur de données : celui qui contrôle l'accès aux données. Souvent le fabricant, mais la FAQ rappelle que ce rôle peut être confié à un tiers ou revenir au fournisseur d'un service connexe.
- Le service connexe : le logiciel qui échange des données dans les deux sens avec le produit et agit sur son fonctionnement, comme un réglage à distance. L'entretien ou le conseil n'en font pas partie, selon la FAQ.
L'exemption des micro et petites entreprises
L'article 7 écarte les obligations du chapitre II pour les produits fabriqués ou conçus par une microentreprise ou une petite entreprise, au sens de la recommandation 2003/361/CE : moins de 50 personnes, et un chiffre d'affaires annuel ou un total de bilan qui n'excède pas 10 millions d'euros.
Deux conditions en limitent la portée : ne pas avoir d'entreprise partenaire ou liée qui ne soit pas elle-même une micro ou petite entreprise, et ne pas travailler en sous-traitance pour fabriquer ou concevoir le produit. Une petite entreprise qui fabrique un produit connecté en sous-traitance pour un donneur d'ordre n'est donc pas exemptée. Les entreprises moyennes n'ont qu'une période transitoire : lorsqu'elles sont qualifiées d'entreprise moyenne depuis moins d'un an, et pour les produits connectés pendant un an après leur mise sur le marché par une entreprise moyenne.
Accès aux données produit : que dit exactement l'article 3 ?
Le texte est précis. Les produits connectés sont conçus de telle sorte que les données relatives au produit et au service connexe, y compris les métadonnées nécessaires à leur interprétation, soient « par défaut, accessibles à l'utilisateur, de manière aisée, sécurisée, sans frais, dans un format complet, structuré, couramment utilisé et lisible par machine » — et directement accessibles lorsque cela est pertinent et techniquement possible.
Accès direct ou indirect : le choix revient au fabricant
La FAQ de la Commission est claire : l'article 3 n'impose pas un accès direct pour tous les produits et toutes les données. L'accès direct permet à l'utilisateur de récupérer ses données sans intervention du détenteur, depuis le produit ou un serveur. L'accès indirect passe par une demande au détenteur, par exemple via un portail web. Le fabricant arbitre selon la faisabilité technique, le coût, la protection de ses secrets d'affaires et la sécurité ; les deux modes peuvent coexister.
Quelles données sont visées ?
Le considérant 15 vise les données brutes et prétraitées : mesures de capteurs (température, pression, débit, position, vitesse), état du matériel, dysfonctionnements, avec leurs métadonnées et horodatages. Les informations dérivées ou déduites par des algorithmes complexes et propriétaires, comme la fusion de capteurs, sont exclues sauf accord contraire. Et selon la FAQ, des données traitées exclusivement dans le produit, sans jamais en sortir, ne déclenchent en principe pas ces obligations.
Quel niveau de qualité ?
Quand l'accès est indirect, l'article 4 impose de fournir les données sans retard injustifié, à un niveau de qualité identique à celui dont bénéficie le détenteur, et en continu et en temps réel lorsque c'est pertinent et techniquement possible. La FAQ cite XML, JSON ou CSV, précise qu'un format soumis à licence n'est pas « couramment utilisé », et recommande portails en libre-service et API.
Quelles informations fournir avant la vente ou la location ?
L'article 3, paragraphe 2, crée une obligation de transparence qui pèse sur le vendeur, le loueur ou le bailleur — qui peut être le fabricant. L'article 50 ne la décale pas : elle s'applique depuis le 12 septembre 2025. Avant la signature, l'utilisateur doit recevoir, de manière claire et compréhensible, au moins :
- le type, le format et le volume estimé des données que le produit peut générer ;
- s'il peut les générer en continu et en temps réel ;
- s'il peut les stocker sur le produit ou sur un serveur distant, et pour quelle durée ;
- comment accéder aux données, les extraire ou les effacer, avec les moyens techniques, les conditions d'utilisation et la qualité de service associés.
Pour un service connexe, l'article 3, paragraphe 3, ajoute notamment l'identité du détenteur de données, l'usage qu'il compte faire des données, la manière de les partager avec un tiers et la durée du contrat.
Concrètement, cela appelle une fiche « données » par modèle, jointe aux offres et aux contrats. Vos distributeurs et loueurs en ont besoin autant que vous.
Ce que le fabricant doit livrer : export, API, portail, contrats
| Obligation | Ce que ça veut dire concrètement | Exemple de livrable |
|---|---|---|
| Accès par défaut (art. 3.1) | Données brutes et prétraitées, métadonnées, sans frais, format lisible par machine | API documentée ou export JSON/CSV depuis l'espace client |
| Information précontractuelle (art. 3.2 et 3.3) | Type, format, volume, temps réel, stockage, modalités d'accès | Fiche « données » par modèle, annexée à l'offre |
| Accès sur demande (art. 4.1) | Simple demande électronique, sans retard injustifié, même qualité que le détenteur | Formulaire en ligne à exécution automatisée |
| Partage avec un tiers (art. 5) | À la demande de l'utilisateur, vers le prestataire de son choix | Habilitation révocable d'un tiers (clé d'accès dédiée) |
| Usage par le fabricant (art. 4.13) | Contrat avec l'utilisateur pour exploiter les données non personnelles | Clause d'usage des données dans les conditions de vente |
| Secrets d'affaires (art. 4.6) | Recenser les données protégées et convenir de mesures de confidentialité | Registre des données sensibles et accord de confidentialité |
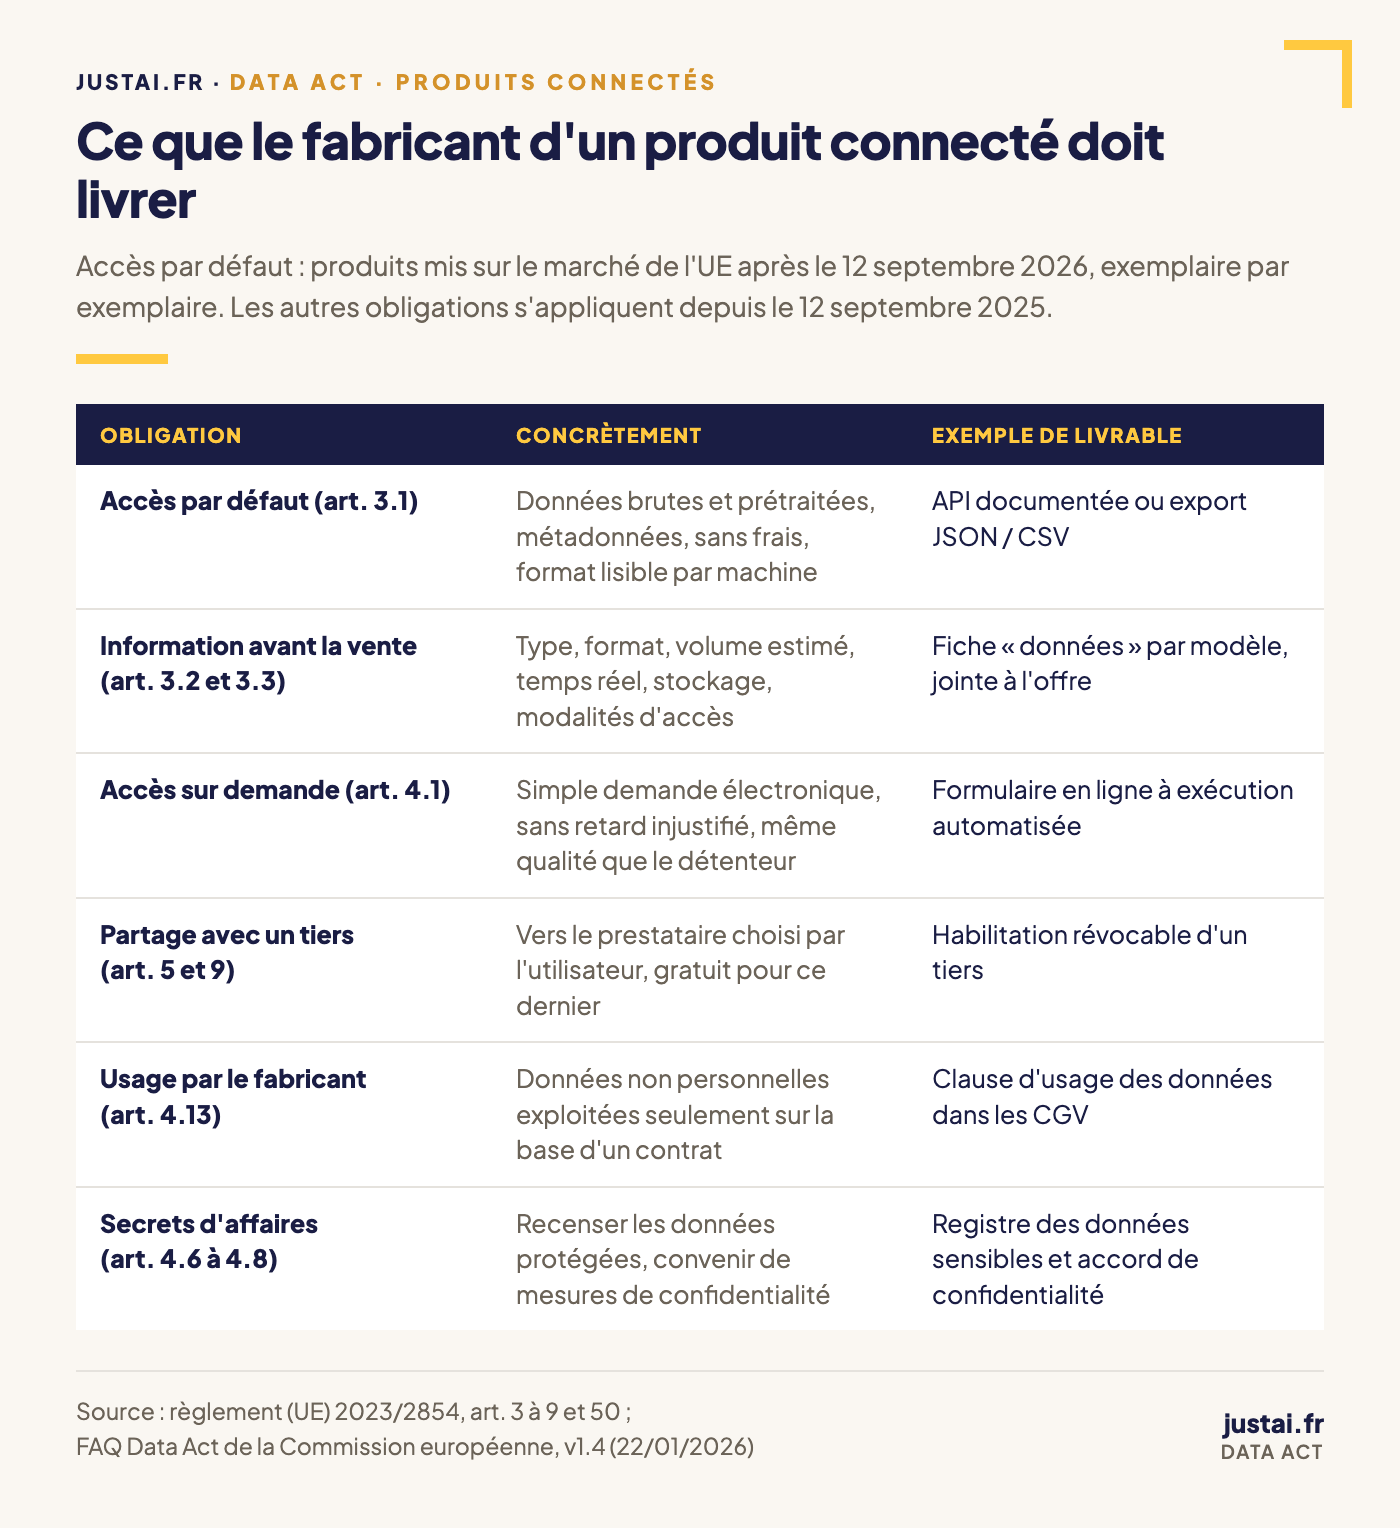
Trois points ne sont pas techniques, et ce sont souvent eux qui manquent.
Le contrat d'usage. L'article 4, paragraphe 13, n'autorise le détenteur à utiliser les données non personnelles facilement accessibles que sur la base d'un contrat avec l'utilisateur, et lui interdit d'en tirer des informations sur la situation économique ou les méthodes de production du client. Selon la FAQ, cette exigence vaut depuis septembre 2025, y compris pour le parc déjà vendu : un fabricant qui exploite sa télémétrie pour sa R&D doit vérifier ses contrats.
Les secrets d'affaires. Le détenteur de données recense les données protégées et convient avec l'utilisateur de mesures de confidentialité avant divulgation. Il peut bloquer ou suspendre le partage de ces données faute d'accord ou si les mesures ne sont pas respectées et, exceptionnellement et au cas par cas, refuser l'accès s'il démontre un risque très probable de préjudice économique grave — décision motivée par écrit et notifiée à l'autorité compétente.
Le partage avec un tiers. À la demande de l'utilisateur, les données vont au tiers de son choix, par exemple un mainteneur indépendant. Le détenteur peut demander à ce tiers — jamais à l'utilisateur — une compensation raisonnable, limitée aux coûts de mise à disposition si le tiers est une PME sans entreprise partenaire ou liée de plus grande taille (article 9). La Commission a publié des clauses contractuelles types, non contraignantes, pour ces relations.
Comment se mettre en conformité sans refaire le produit ?
Pour un produit dont les données remontent déjà vers vos serveurs, la démarche suit cinq étapes.
- Cartographier les données réellement disponibles. Quelles données sortent du produit, dans quel format, à quelle fréquence, combien de temps sont-elles conservées ? Séparez les données brutes et prétraitées, qui sont dans le champ, des indicateurs calculés par vos algorithmes, qui ne le sont pas.
- Choisir le mode d'accès par famille de données. Accès direct pour les mesures courantes, accès indirect pour celles qui touchent au secret d'affaires ou à la sécurité : l'arbitrage doit être documenté.
- Construire la couche d'accès côté serveur. Une API documentée, un export et un espace client suffisent souvent. Prévoyez la gestion de plusieurs utilisateurs pour un même équipement — le considérant 21 demande que chacun, par exemple en cas de location, accède aux données qu'il génère — et l'habilitation révocable de tiers.
- Rédiger la fiche d'information par modèle et l'intégrer au processus commercial, y compris chez les distributeurs.
- Mettre à jour les conditions générales et contrats : usage des données par le fabricant, confidentialité, modalités de partage.
Si vos produits stockent tout localement sans remontée, la question est différente : l'accès passera par le produit lui-même (export local, application), ce qui touche davantage à la conception.
Et pour les entreprises qui achètent ou louent des équipements connectés ?
Le Data Act est aussi un levier pour les clients. Une entreprise industrielle peut désormais exiger les données de ses machines et les confier au prestataire de son choix — pour alimenter par exemple un projet de maintenance prédictive sur ses équipements critiques, sans dépendre du seul constructeur. Une entreprise de travaux qui loue des engins peut faire de même, et intégrer ces données au pilotage de ses chantiers.
Principales limites : l'article 4, paragraphe 10, interdit d'utiliser ces données pour développer un produit connecté concurrent ou pour obtenir des informations sur la situation économique ou les méthodes de production du fabricant, et les secrets d'affaires restent protégés. Côté achats, le bon réflexe est d'inscrire au cahier des charges le format et les modalités d'accès attendus.
Quel impact concret pour une PME ou une ETI industrielle ?
Pour un fabricant, le coût du Data Act est rarement juridique. Il est d'abord logiciel et documentaire : une couche d'accès à construire, des fiches à produire, des contrats à reprendre. Encore faut-il savoir quelles données produit votre parc installé, où elles sont stockées et qui les utilise en interne : la première étape est une cartographie, pas un développement. Notre diagnostic data et IA, construit sur une grille de maturité de 5 axes et 20 critères, sert précisément à établir cet état des lieux et à en tirer une feuille de route chiffrée. Il débouche sur un portefeuille de cas d'usage priorisé, qui peut inclure les services que ces données permettraient de proposer à vos clients.
La couche d'accès elle-même — API, portail client, exports — relève du logiciel métier, avec des arbitrages proches de ceux du passage d'un fichier Excel partagé à une application métier. Notre offre AI-First Delivery met ce type d'outil en production en 4 semaines, à partir de 20 000 € HT : un périmètre restreint et réellement utilisé, plutôt qu'un projet de refonte de plateforme IoT.
Les limites : ce qui reste incertain en septembre 2026
L'autorité française n'est pas encore désignée. Chaque État membre doit désigner une autorité compétente (article 37) et notifier son régime de sanctions à la Commission, au plus tard le 12 septembre 2025 pour ce dernier (article 40). En France, le projet de loi DDADUE, adopté par le Sénat le 18 février 2026, confie ce rôle à l'Arcep ; toujours en première lecture à l'Assemblée nationale, il n'était pas promulgué à la date de rédaction. La CNIL reste compétente pour les données personnelles.
Le texte européen pourrait évoluer. La proposition d'omnibus numérique présentée par la Commission le 19 novembre 2025 prévoit notamment de renforcer la protection des secrets d'affaires face aux risques de fuite vers des pays tiers. Au 1er août 2026, selon le Parlement européen, ni le Parlement ni le Conseil n'avaient arrêté leur position et aucun trilogue n'avait commencé.
L'interprétation reste ouverte. La FAQ de la Commission n'est pas contraignante, et « lorsque cela est pertinent et techniquement possible » sera précisé par la pratique et les juridictions.
Enfin, le Data Act couvre d'autres sujets, dont la suppression des frais de changement de fournisseur cloud au 12 janvier 2027 (article 29). Le choix de ce fournisseur pose aussi la question de l'exposition au Cloud Act des données hébergées en France. Cet article est une synthèse opérationnelle, pas un avis juridique.
Conclusion : une obligation d'architecture plus que de refonte
Le 12 septembre 2026 ne demande pas aux fabricants de redessiner leurs machines. Il leur demande de savoir quelles données leurs produits génèrent, de le dire avant la vente, et de les rendre accessibles à ceux qui les ont achetés ou loués — pour chaque exemplaire désormais mis sur le marché.
Quand les données remontent déjà vers un serveur, la réponse tient dans une couche d'accès bien conçue, quelques documents et des contrats révisés. Les fabricants qui la construisent maintenant préparent aussi les services qu'ils pourront bâtir sur ces données, avant qu'un tiers ne le fasse à leur place.
Lire aussi : IA conforme au RGPD : le guide entreprise, AI Act inclus
Sources
- EUR-Lex — Règlement (UE) 2023/2854 du Parlement européen et du Conseil du 13 décembre 2023 (règlement sur les données) (JO du 22/12/2023 ; articles 2, 3, 4, 5, 7, 9, 29, 37, 40 et 50, considérants 14, 15 et 21)
- Commission européenne — Frequently Asked Questions about the Data Act, version 1.4 (22/01/2026)
- EUR-Lex — Recommandation 2003/361/CE de la Commission concernant la définition des micro, petites et moyennes entreprises (06/05/2003)
- CNIL — Le règlement sur les données (Data Act) : un nouveau cadre européen pour le partage et l'utilisation des données (22/12/2025)
- Sénat — Projet de loi portant diverses dispositions d'adaptation au droit de l'Union européenne, dossier législatif (déposé le 10/11/2025, adopté en première lecture le 18/02/2026, transmis à l'Assemblée nationale le 20/02/2026)
- Arcep — Projet de loi « DDADUE » et compétences de l'Arcep : l'Arcep publie son avis au Gouvernement (05/01/2026)
- Commission européenne — Digital Package, questions et réponses sur l'omnibus numérique (20/11/2025)
- Parlement européen — Legislative Train Schedule : The Digital Omnibus Regulation Proposal (mise à jour du 01/08/2026)
Savez-vous précisément quelles données vos équipements font remonter, et qui les utilise chez vous ? Vos clients peuvent-ils aujourd'hui récupérer les leurs sans ouvrir un ticket au support ? Parlons-en — nous vous aidons à cartographier vos données produit et à mettre en production votre portail d'accès aux données.